

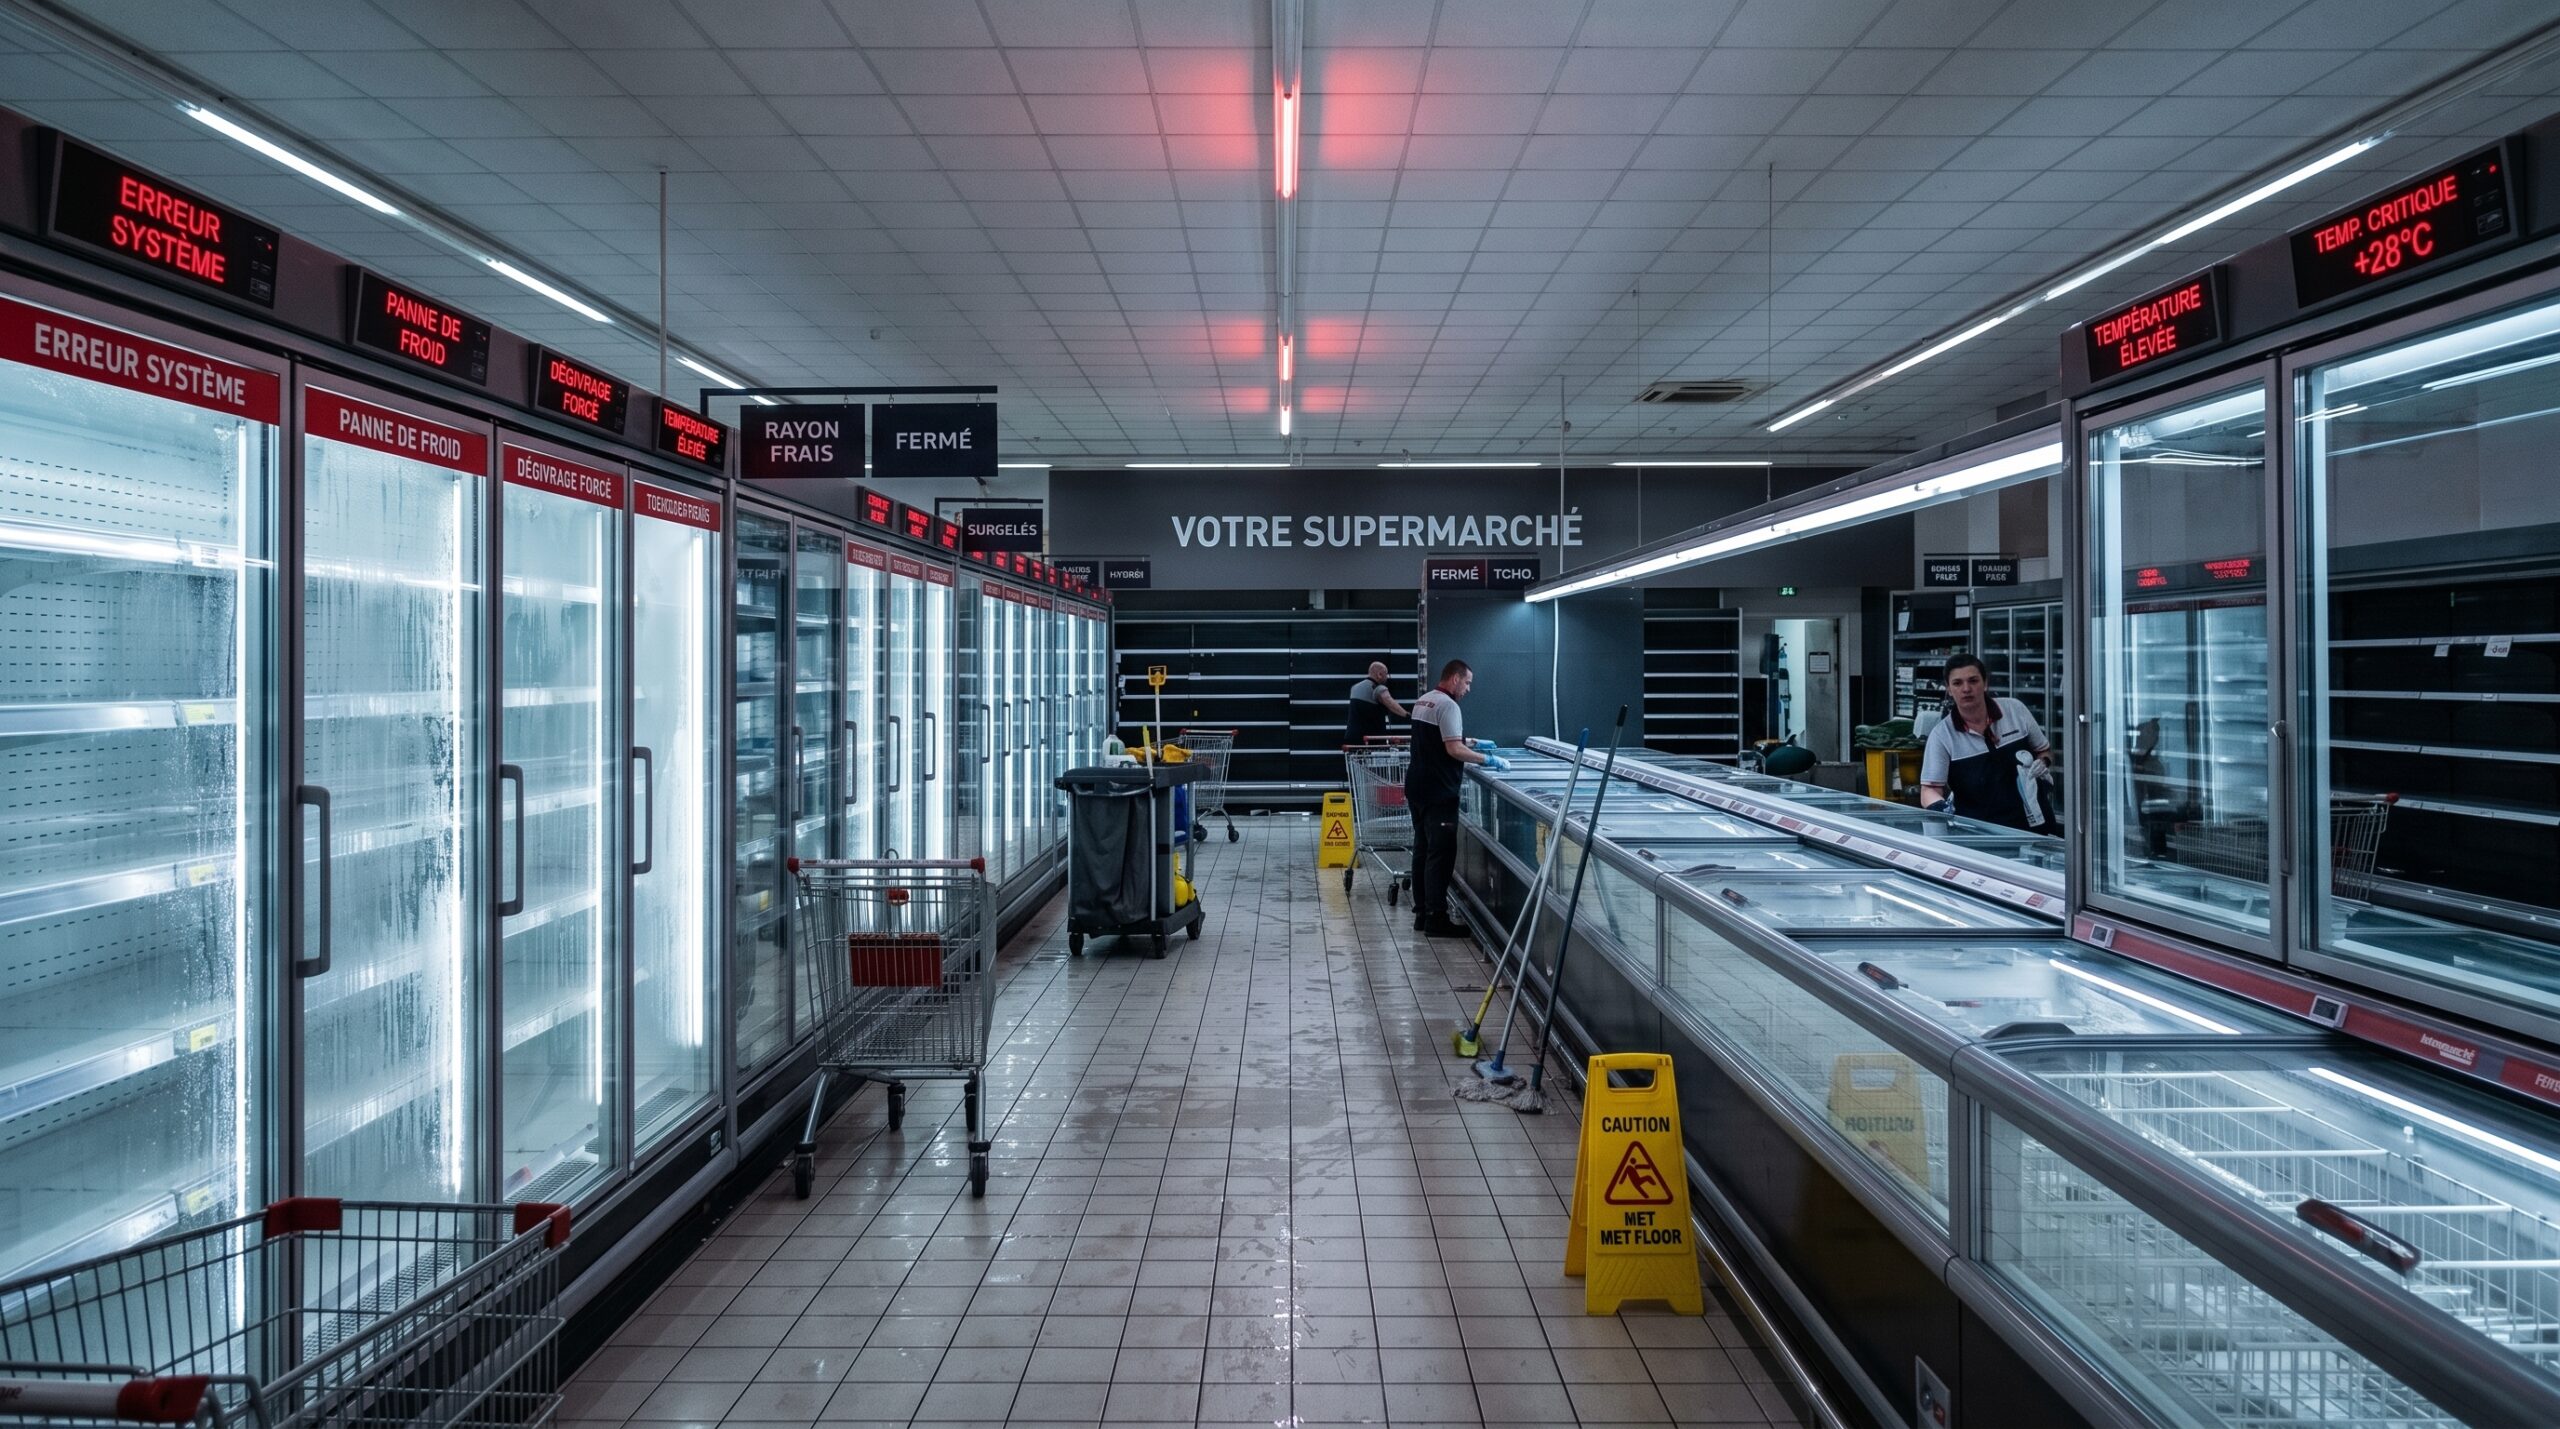
Centinaia di supermercati francesi hanno dovuto affrontare la giornata del 12 ottobre con prodotti freschi e surgelati da smaltire e banchi da svuotare. Nella notte, un attacco informatico ha colpito i sistemi che controllano gli impianti di refrigerazione, attivando a distanza lo sbrinamento e facendo salire le temperature: le apparecchiature che dovevano conservare gli alimenti hanno così smesso di mantenerli nelle condizioni necessarie alla vendita.
Intermarché ha confermato ad AFP che l’attacco ha colpito tra 150 e 200 negozi della propria rete; per Coopérative U, i punti di vendita interessati sono quasi cento.
Le conseguenze variano da un supermercato all’altro: in alcuni sono stati compromessi singoli reparti, in altri è stato necessario eliminare l’intero assortimento di freschi e surgelati. Per le squadre al lavoro, all’urgenza di ripristinare il funzionamento degli impianti si è aggiunta quella di rifornire nuovamente i banchi.
L’attacco mostra quanto la sicurezza informatica riguardi anche il funzionamento quotidiano di un supermercato. Manomettere i sistemi che regolano il freddo significa mettere a rischio la merce e costringere il negozio a sospendere la vendita dei prodotti compromessi, svuotare i banchi e organizzare nuovi rifornimenti.
L’attacco ai sistemi di refrigerazione
Le ricostruzioni attualmente disponibili collocano l’attacco nella notte tra l’11 e il 12 ottobre e indicano il coinvolgimento di sistemi di regolazione frigorifera del produttore danese Danfoss. Si tratta degli strumenti utilizzati per supervisionare gli impianti, rilevare anomalie e gestire funzioni come lo sbrinamento. Secondo Le Parisien, gli aggressori avrebbero sfruttato una vulnerabilità di versioni precedenti del software: una ricostruzione che richiede ancora riscontri tecnici.
Il rischio di manomissione di questi sistemi era già documentato. Come ricostruisce Cyberattaque.org, Danfoss aveva segnalato attacchi avvenuti nel 2022 contro 16 supermercati in Russia e 40 in Israele, dotati di controllori AK-SM 800, una generazione dichiarata a fine vita nel 2021 e per la quale il produttore raccomandava la sostituzione. Anche sui successivi AK-SM 800A erano state individuate vulnerabilità, poi corrette, che consentivano di aggirare l’autenticazione e ottenere accessi amministrativi. I ricercatori di Claroty avevano inoltre rilevato 2.765 controllori di questa generazione direttamente raggiungibili da Internet. Questi precedenti evidenziano un’esposizione già nota, ma non dimostrano che le stesse falle siano state sfruttate nell’attacco francese.
Secondo le prime ipotesi, gli aggressori avrebbero attivato a distanza lo sbrinamento degli impianti, mantenendolo in funzione e impostando in alcuni casi una temperatura obiettivo di 50 °C. Restano da accertare il punto di ingresso e le modalità di accesso ai sistemi. Il coinvolgimento degli apparati Danfoss non implica, di per sé, che sia stata compromessa anche l’infrastruttura centrale del produttore.
Le insegne coinvolte e la risposta dei negozi
L’attacco avrebbe colpito anche negozi E.Leclerc, Carrefour Market e Monoprix, anche se al momento non ci sono conferme ufficiali. Intanto, Coopérative U è al lavoro per ripristinare gli impianti. “Le nostre squadre sono pienamente mobilitate, in collaborazione con i frigoristi, per ripristinare la situazione al più presto”, ha dichiarato a Le Parisien Dominique Schelcher, presidente di Coopérative U.
Le testimonianze raccolte dalla testata specializzata Je Bosse en Grande Distribution descrivono conseguenze diverse da un punto di vendita all’altro. A Guérlédan, l’Intermarché ha comunicato la distruzione di tutti i prodotti freschi, compresa la carne. A La Haye sono andati persi freschi e surgelati; a Louviers, invece, il problema avrebbe interessato un solo gruppo frigorifero, lasciando comunque incompleta l’offerta per diversi giorni.
Une cyberattaque d'une ampleur inédite vise les frigos de plusieurs enseignes : Intermarché, Leclerc, Coopérative U, Carrefour Market, Monoprix sont parmi les enseignes touchées. L'attaque vise les frigos.
https://t.co/bKZyRDzqQV— Je Bosse en Grande Distribution (@jebosseenGD) October 12, 2026
Il ripristino degli impianti è solo una parte del lavoro
Per i negozi danneggiati, tornare operativi significa recuperare contemporaneamente la funzionalità degli impianti e la disponibilità dell’assortimento. Intermarché avrebbe comunque confermato che le richieste straordinarie di rifornimento dei punti di vendita sarebbero state trattate con priorità. Le perdite complessive sono ancora da quantificare. Al valore dei prodotti da smaltire si aggiungono i mancati incassi dei reparti rimasti vuoti e i costi dei rifornimenti straordinari. Riavviare gli impianti, infatti, non basta a riprendere le vendite: occorre attendere l’arrivo della merce e riallestire i banchi.
Il caso francese mostra perché la sicurezza degli impianti debba essere gestita congiuntamente da responsabili informatici, manutentori, fornitori e direzione del negozio. Servono responsabilità precise: stabilire chi è autorizzato ad accedere da remoto, verificare le modifiche alle impostazioni e predisporre interventi tempestivi quando un’anomalia minaccia la conservazione dei prodotti.
Un’indagine per ricostruire responsabilità e danni
La sezione cybercriminalità della procura di Parigi ha aperto un’indagine, affidata all’Office anti-cybercriminalité. Secondo quanto riferito da Le Parisien, gli accertamenti dovranno censire le vittime e verificare il collegamento tra l’attacco e i danni segnalati, comprese le perdite alimentari e alcuni principi d’incendio. Al momento non ci sono state rivendicazioni.